项目2026年11月9日TrustAgent · Agent 安全网关与评测
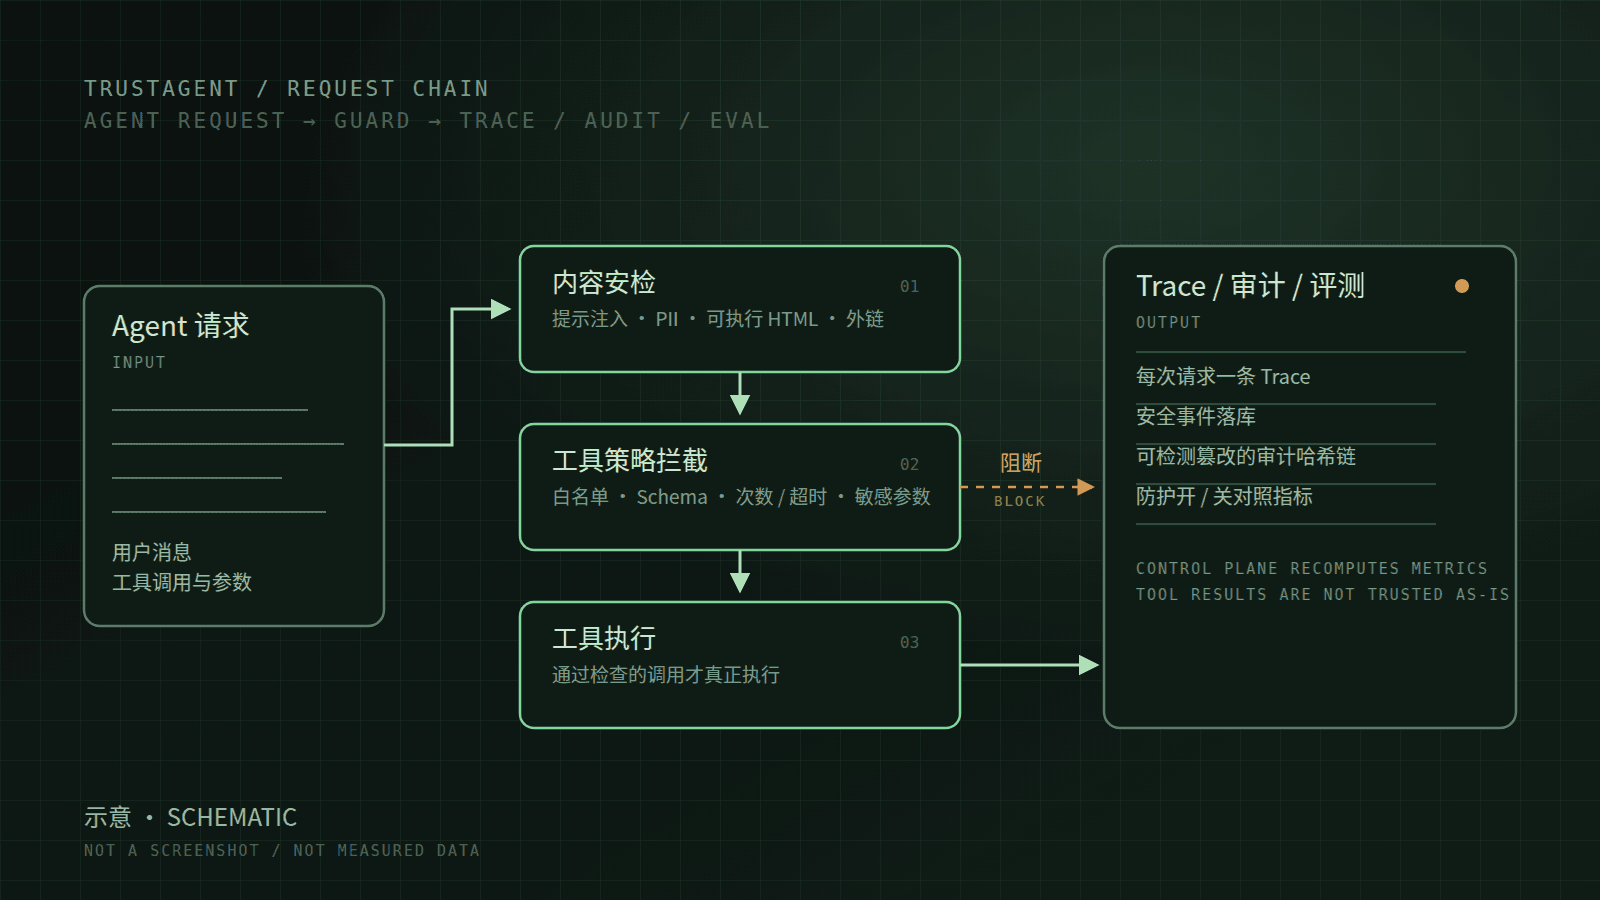
大模型接上工具之后,风险从“说错话”变成“替你做事”。TrustAgent 在工具真正执行之前做策略判断:不允许的工具、参数不合 Schema、调用次数或超时、敏感参数、需要确认的副作用,都会在这一层被拦下来。请求过程留下 Trace,安全事件落库,策略变更写进一条可以检测篡改的审计哈希链。
- 输入:Agent 请求(用户消息,以及模型决定调用的工具和参数);批量评测时是一组评测样本。
- 输出:放行或阻断的决策、脱敏后的内容、工具调用结果、Trace、安全事件和审计记录;评测时输出指标报告。
- 评测可以切换“关防护 / 开防护”,指标由控制面独立复算,不直接采信执行面上报的数字。
- Java 控制面:Java 21、Spring Boot 3.5、Spring Security + JWT、MyBatis-Plus、Flyway、MySQL 8、Redis 7
- Python 执行面:Python 3.12、FastAPI、Pydantic、redis-py、jsonschema
- 前端:Vue 3.5、TypeScript、Vite、Element Plus、Pinia
- 部署:Docker Compose;默认只绑回环地址,通过 SSH 隧道访问
- 本机测试:Java 侧 82 项、Python 侧 267 项通过,前端类型检查和构建通过。
- 评测:开发集 100 条、留出集 60 条都有结果。留出集是改写过的样本,召回率比开发集低很多,README 里写了原因。
- 服务器:在 1 核 2 GB 的机器上部署过,6 个容器跑起来;部分服务器侧的结论没有留下输出归档,README 用 E1/E2 标了证据等级。
- 没做的:公网 HTTPS、k6 压测、多实例部署、生产级密钥管理。README 明确写了它不适用于生产。
配图是请求链路的示意图,不是界面截图,也不是实测数据。
源码暂未提供公开访问;之后会在这里补链接。相关项目
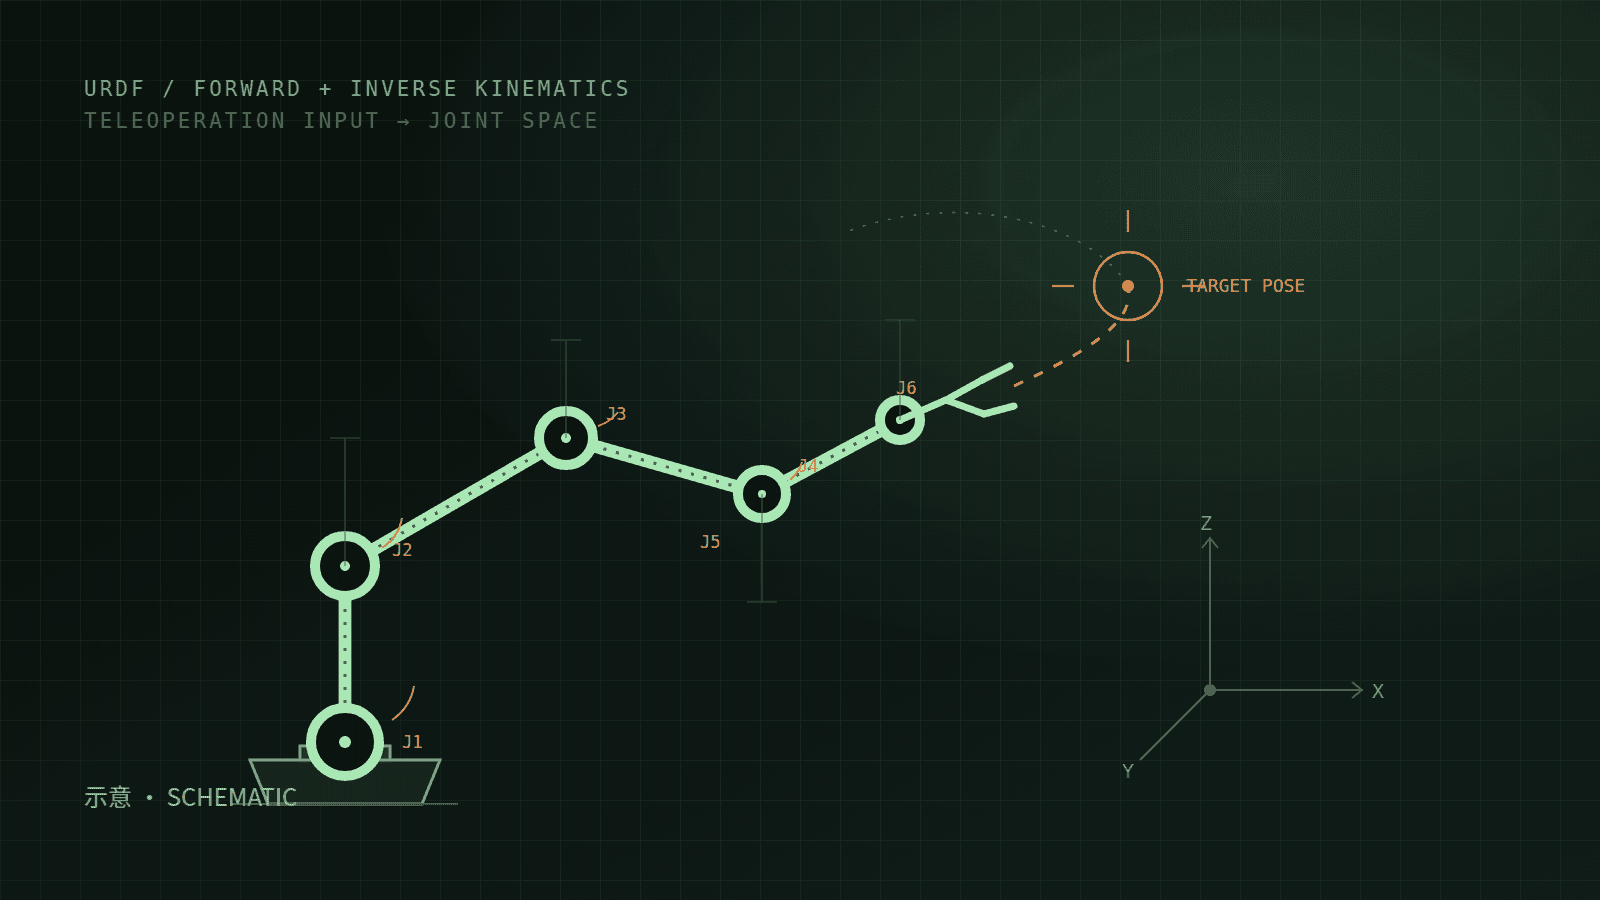
机械臂 URDF 建模、运动学与遥操作
机械臂工程实践:URDF 描述、正逆运动学,以及遥操作输入到关节或末端位姿的映射。 农产品防伪溯源系统:区块链与数字签名
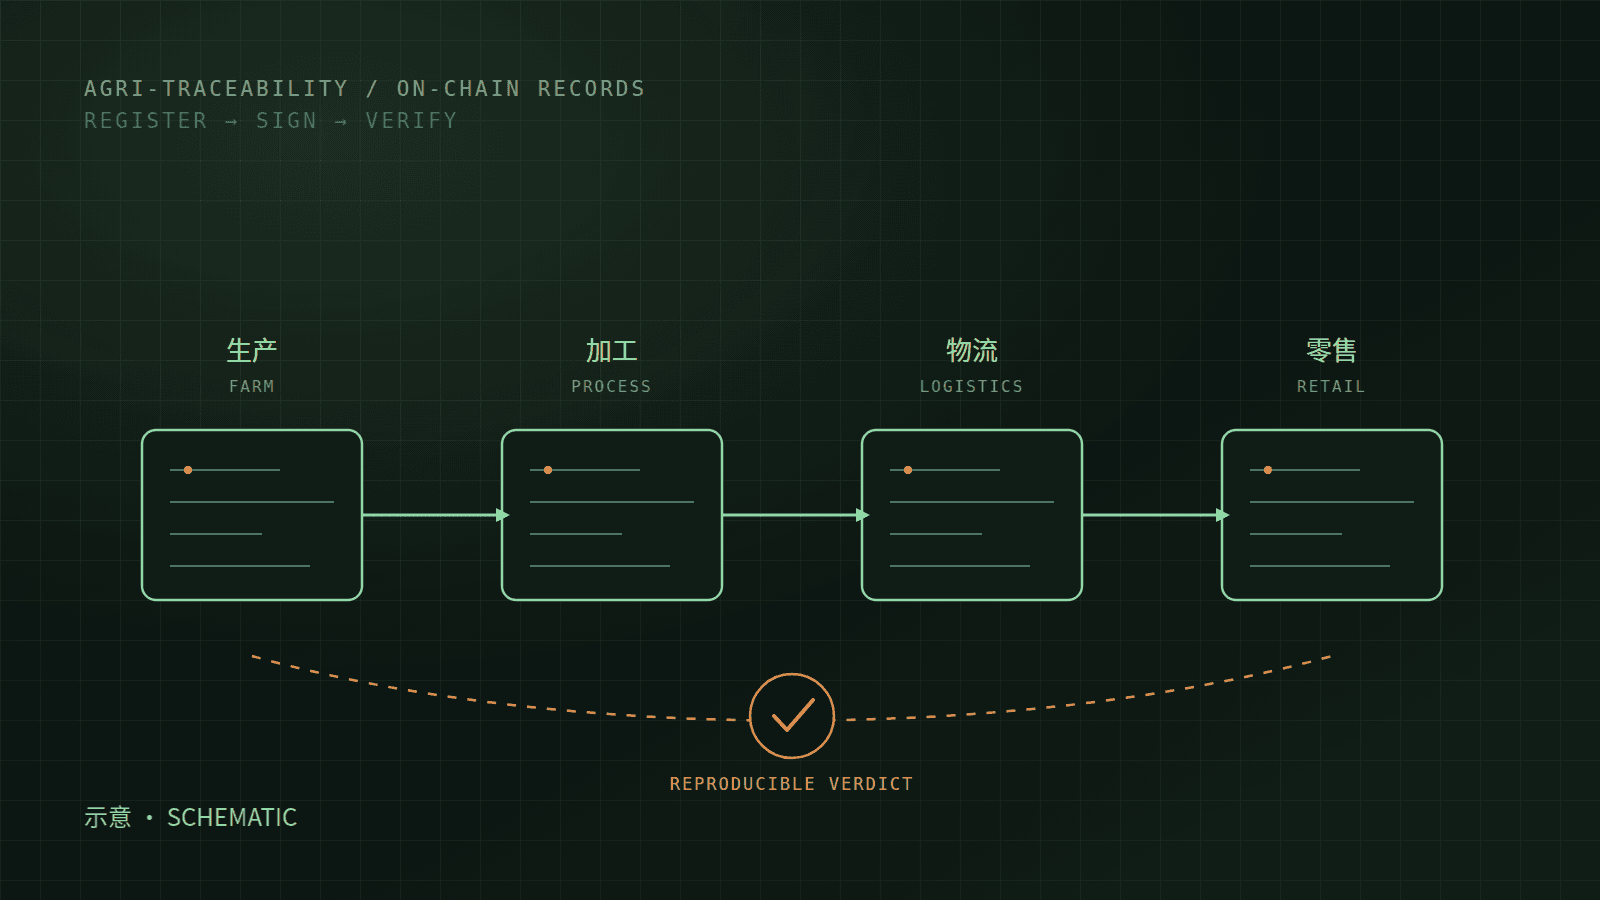
本科毕设原型:Vue 3 + Spring Boot + MySQL,自实现轻量级区块链和 RSA 签名,覆盖产品注册、溯源上链、公开查询与 Docker 部署。